Според извештајот, во секторот за информатика на ФПИОМ од 57 систематизирани работни места се пополнети само 13, односно 30 проценти од потребните капацитети. Особено неповолна е состојбата во Одделението за ИТ-инфраструктура и поддршка, каде е пополнето само едно од 13 работни места
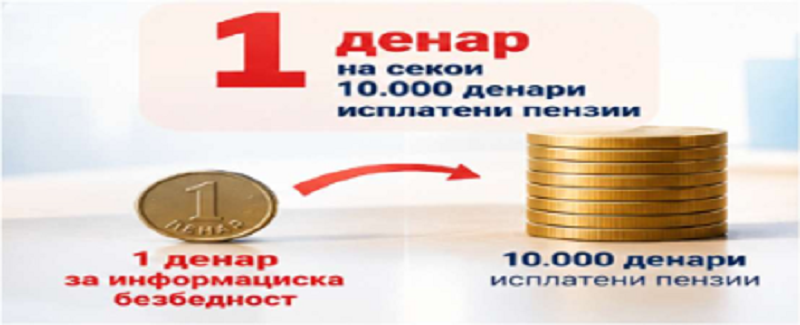
Ревизијата констатира дека финансиските средства за информациска безбедност во 2024 година претставувале само 1 денар на секои 10 000 денари пресметани и исплатени пензии
Државниот завод за ревизија утврдил низа слабости во воспоставувањето и спроведувањето на превентивните мерки за информациска безбедност во Фондот за пензиско и инвалидско осигурување (ФПИОМ).

Недостаток на кадри, застарена информатичка инфраструктура, отсуство на сеопфатен стратешки паристап кон ИТ-безбедноста, неусвоена ИТ-стратегија неажурирани и неодобрени процедури за постапување при инциденти се дел од клучните слабости кои според Државниот ревизор влијаат врз заштитата на податоците на корисниците кои своите права ги остваруваат исклучиво преку Фондот.
Ревизијата била спроведена за да се одговори на прашањето – дали се имплементирани превентивните мерки за информациска безбедност на ИТ-системот на Фондот, преку кој граѓаните ги остваруваат своите права за пензиско и инвалидско осигурување.
Недостаток на стручен кадар
Еден од најсериозните проблеми штои ги нотира Ревизорот е недостатокот на човечки капацитети во секторот за информатика на Фондот. Така, според извештајот, во овој сектор од 57 систематизирани работни места пополнети се само 13, односно 30 проценти од потребните капацитети.
Особено неповолна, нотира Државниот ревизор, е состојбата во Одделението за ИТ-инфраструктура и поддршка, каде е пополнето само едно од 13 работни места. Дополнително, според извештајот, нема вработени задолжени за информациска безбедност.
„Недостигот од кадар и стручни знаења ги ограничува можностите за ефикасно управување со ИТ-системот, навремено отстранување на проблемите и спроведување на безбедносните контроли“,
наведува Државниот завод за ревизија.
Кога станува збор за обуките, ревизијата утврдила дека последната обука за ИТ-вештини била реализирана во 2022 година, а во 2023 година на веб-страницата на МКД-ЦИРТ била објавена онлајн обука за подигнување на свеста за информациската безбедност. По овие, не биле спроведени други активности за подигнување на свеста, ниту практични тестирања на подготвеноста на вработените за препознавање и справување со безбедносни закани.
„Планираните набавки на обуки за ИТ-вештини за 2024 и 2025 година не биле реализирани“,
се нотира во извештајот.
Ограничени финансии
Ревизијата утврдила и слабости во планирањето и обезбедувањето финансиски средства за информатичката инфраструктура и информациската безбедност на Фондот, за што во 2024 година биле инвестирани само 2,04 проценти од средствата на институцијата.
„Во 2024 година, вкупниот износ на склучените договори за јавни набавки за ИТ изнесувал 12 393 000 денари, околу 201 500 евра, што претставува 2,04% од вкупните расходи на Фондот без социјалните бенефиции“,
се наведува во извештајот.
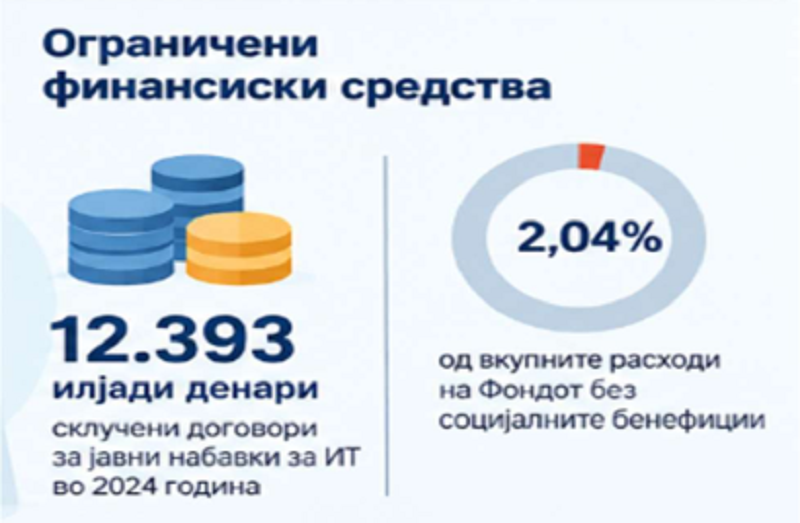
Дополнително, наведуваат од ДЗР, поради ограничени финансиски средства не била реализирана планираната набавка на дата-центар за складирање податоци, на дисковен систем и на оптички преклопници. Анализата покажала дека средствата претежно се користат за тековно одржување на системите, додека значителен дел од активностите поврзани со информациската безбедност не се опфатени со планираните инвестиции.
Според ревизијата, финансиските средства за информациска безбедност во 2024 година претставувале само 1 денар на секои 10 000 денари пресметани и исплатени пензии, наведуваат од ДЗР.
Дополнително е констатирана застареност на серверите и оперативните системи за кои производителот веќе не обезбедува поддршка, поради што во системот имало компјутери без ажурирана антивирусна заштита.
Ревизијата, исто така, утврдила слабости во управувањето со корисничките пристапи и безбедносните надградби, како и во мрежната заштита и управувањето со ИТ-ресурсите. Не се применува дополнителна заштита на корисничката сметка, а не е воспоставена ниту соодветна мрежна сегментација. Дополнително, не е извршено ажурирање на безбедносни надградби од 2023 година.
„Овие состојби претставуваат ризик од губење на податоци, неможност за навремено враќање на информациите и подолг прекин во функционирањето на информацискиот систем“,
нотира Државниот ревизор.
Нема електронска евиденција и видеонадзор за просториите со сервери
Недоследности и слабости се констатирани во делот на физичката безбедност. Според извештајот, пристапот до серверските простории не е проследен со електронска евиденција или видеонадзор, системите за гасење пожар не се одржуваат редовно, а во одделни подрачни единици резервното напојување е неисправно.
Дополнително, Фондот нема пропишани и одобрени планови за континуитет во работењето и за обновување по катастрофи. Не постои ниту листа со конкретни задолженија за одговорните лица при инциденти поврзани со информациската безбедност, а овие слабости, се вели во ревизорскиот извештај, може да доведат до губење податоци, отежнато обновување на системите и подолги прекини во работењето, што би можело да влијае врз обезбедувањето на услугите за осигурениците и пензионерите.
Во 2024 година, надворешен субјект извршил анализа на работната околина на инфраструктурата на Фондот, со цел да даде препораки за унапредување на безбедносната околина, при што биле идентификувани закани и ранливости и биле дадени препораки за нивно надминување.
И покрај дадените препораки, во периодот на извршување на ревизијата, Фондот немал преземено мерки за надминување на утврдените слабости во мрежната опрема.
За надминување на утврдените состојби, Државниот завод за ревизија дал препораки за донесување сеопфатна ИТ-стратегија, унапредување на политиките и процедурите за информациска безбедност, зајакнување на ИТ-капацитетите, подобрување на управувањето со пристапите и ИТ-ресурсите, редовно обезбедување и следење на безбедносните надградби, унапредување на системот за резервни копии и воспоставување планови за континуитет и обновување по катастрофи.
Од Државниот завод за ревизија посочуваат дека сигурноста, достапноста и интегритетот на информациите на ФПИОМ се од особено значење за непречено обезбедување на услугите кон граѓаните. Зајакнувањето на превентивните контроли треба да биде дел од континуираниот процес на управување со ИТ-ризиците и развојот на институцијата, порачуваат од ДЗР.