„Виз“ (Wiz), една од компаниите за кибербезбедност што ги откри проблемите, проценува дека програмскиот јазик го користат околу 70 проценти од светските веб-страници. Според компанијата, откриените пропусти се веројатно меѓу најсериозните безбедносни предизвици откриени во историјата на софтверот
Владини институции и компании ширум светот вчера беа принудени да ги затворат своите веб-страници откако беа откриени сериозни пропусти во ПХП (PHP), програмскиот јазик на кој се темели поголем дел од интернетот, објавија светските медиуми.
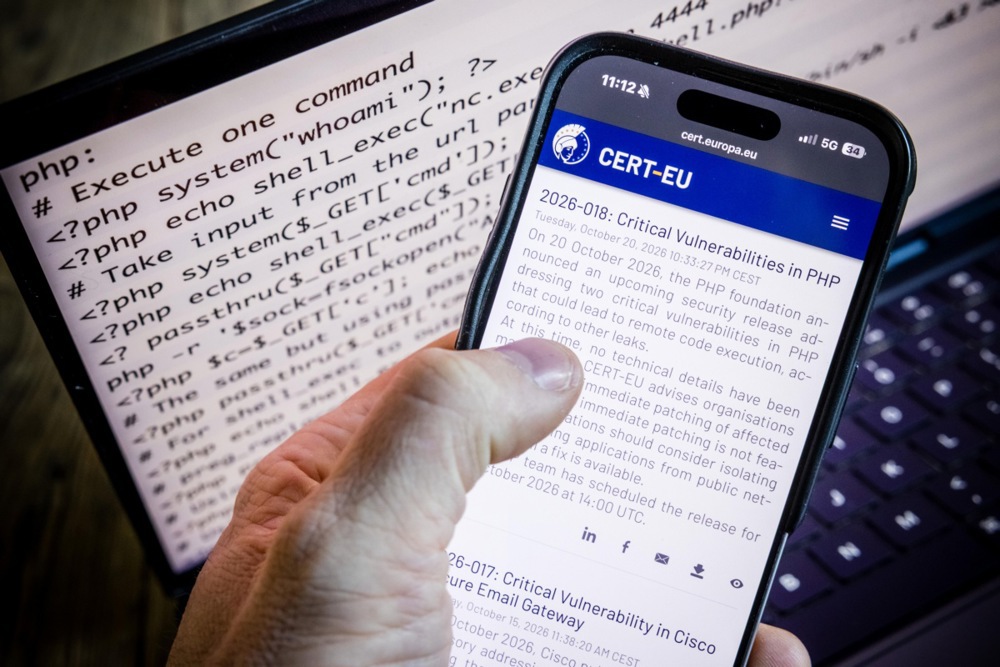
Имено, програмскиот јазик PHP го користат популарните платформи за изработка на веб-страници – меѓу кои Вордпрес (WordPress), Википедија, софтверот за пораки „Слак“ (Slack), како и голем дел од Фејсбук, пишува „Гардијан“.
Ранливоста на PHP, која јавно беше откриена во вторникот, според експертите, би можела да влијае на широк спектар веб-страници, од онлајн продавници и новински портали до владини услуги.
„Виз“ (Wiz), една од компаниите за кибербезбедност што ги откри проблемите, проценува дека програмскиот јазик го користат околу 70 проценти од светските веб-страници. Според компанијата, откриените пропусти се веројатно меѓу најсериозните безбедносни предизвици откриени во историјата на софтверот.
Ова, како што наведува „Гардијан“, значи дека ќе мора да бидат поправата милиони веб-страници во светот.
Американската агенција за национална безбедност (НСА) им наложи на организациите веднаш да ги поправат ранливите системи или да ги остраната од светската мрежа.
„Пропустите честопати овозможуваат директен пристап до датотеки или бази на податоци на серверите“,
наведоа од НСА во соопштение обајвено на социјалната платформа Икс.
Според експертите, малициозни групи би можеле да го искористат проблемот и да се обидат да преземат контрола врз веб-сереверите без да им бидат потребни лозинки, односно да извршат кибер напади.
Сериозен безбедносен проблем
Фолкер Душ, инженер за безбедност во „PHP Фондацијата“ (PHP Foundation) за „Волстрит журнал“ изјави дека станува збор за најсериозниот проблем со којс е соочил ПХП во повеќе од една деценија. Актуелниот проблем тој го спореди со „Хартблид“ (Heartbleed), безбедносниот пропуст од 2014 година што предизвика светска трка за отстранување на пропустот.
Откривањето на пропустите во програмскиот јазик доаѓа во време на сè почесто лоцирање на вакви софтверски проблеми, за што придонесуваат сè понапредните модели на вештачка интелигенција. Според извештаите, бројот на ранливости откриени во 2026 година би можел да биде приближно двојно поголем од рекордниот број регистриран минатата година.
„Ако користите PHP, потребно е веднаш да го ажурирате“,
објави „Фондацијата PHP“, организација што финансира програмери што работат на јазикот, на својот блог.
Калифорниската фирма за кибербезбедност ги откри пропустите во август користејќи го моделот GPT-5.6 Sol на „Опен АИ“ (OpenAI), како дел од проверката на ПХП кодот финансирана од компанијата.
„Виз“ (Wiz), компанија во сопственост на Гугл (Google), објави дека независно открила повеќе пропусти неколку недели подоцна користејќи модели на вештачка интелигенција, вклучувајќи ги Gemini 4 Argon и GPT-5.6 Sol.
„Опен АИ“ открива сè посериозни безбедносни пропусти
„Опен АИ“ својот профил на Икс соопшти дека го смета пропустот за „еден од највлијателните безбедносни пропусти во поновата историја“.
„Ова означува нова фаза во начинот на кој вештачката интелигенција може да пронајде безбедносни пропусти што влијаат на интернетот како целина“,
додаваат од компанијата.
Итан Молик, професор на училиштето Вортон на Универзитетот во Пенсилванија, кој ја проучува вештачката интелигенција, вели дека компаниите со кои разговарал се борат да го следат темпото со кое мораат да инсталираат безбедносни системи за заштита од кибернапади со вештачка интелигенција.
За безбедносните пропусти програмерите на PHP биле доверливо известени, а деталите биле чувани во тајност додека се подготвувала поправката, пишуваат медиумите.
Деталите протекоа на интернет во вторник, еден ден пред објавувањето на поправката, што предизвика брзање за отстранување на веб-страниците.
„Угасени“ голем број владини страници во неколку земји
Во Франција, веб-страниците на локалните власти, вклучително и веб-страницата на париската полиција, не работат од среда попладне. Ова било сторено на барање на Француската национална агенција за кибербезбедност, соопшти Министерството за внатрешни работи на земјата.
Во Холандија, како мерка на претпазливост се исклучени националната служба за дигитален идентитет (DigiD), веб-страницата на Претставничкиот дом, па дури и веб-страницата на Националниот центар за кибербезбедност, објави холандскиот јавен радиодифузен сервис NOS.
Според објава на Икс, и белгиското Министерство за надворешни работи привремено ја отстрани својата веб-страница, а Центарот за кибербезбедност на земјата досега не регистрирал никакви напади врз белгиските веб-страници.
Чешката влада, исто така, привремено ја отстрани својата веб-страница за да спроведе безбедносни мерки.
Австралиската дирекција за сигнали соопшти дека нејзината веб-страница cyber.gov.au е меѓу владините веб-страници погодени од безбедносните пропусти, објави австралискиот јавен радиодифузер Еј-би-си.