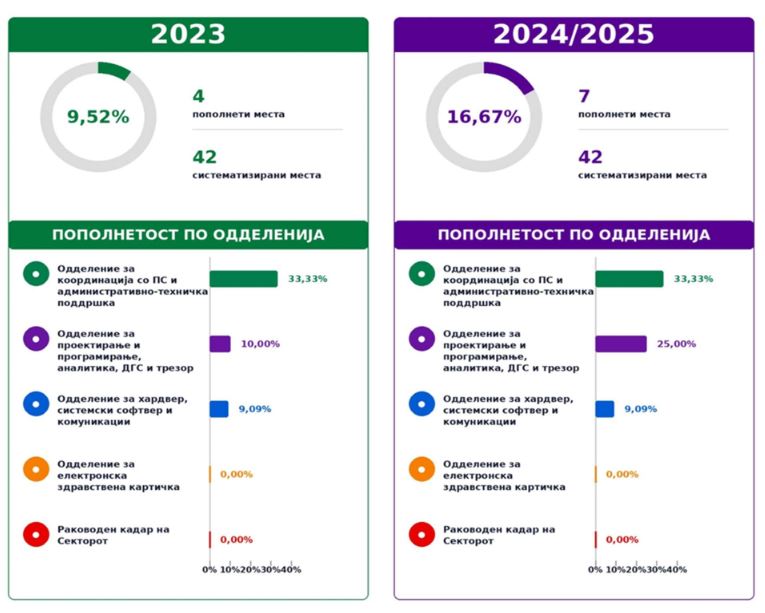
Според најновиот извештај на Државниот завод за ревизија, во периодот од 2023 до 2025 година, во Секторот за информатика во Фондот за здравствено осигурување биле пополнети само седум од вкупно 42 систематизирани работни места, односно едвај 16,67 проценти
Извештајот нотира дека системот „е-трезор“ работи на платформа со отворен код објавена во 2012 година, која производителот одамна ја повлекол и за која повеќе од една деценија нема безбедносни надградби
По објавувањето на извештајот, од Фондот за здравствено осигурување соопштија дека наодите на ДЗР ги прифаќаат со целосна институционална одговорност, како и дека в.д. директорот на ФЗО, Златко Перински кон крајот на октомври до ревизорите доставил Акциски план за отстранување на констатираните слабости, кој, псоред најавите треба да биде спроведен до крајот на 2027 година
Од недостиг на стручен кадар и застарени проседури, до користење софтвери за кои производителите одамна престанале да дваат безбедносни надградби. Ова се само дел од пропустите што ги нотира Државниот завод за ревизија (ДЗР) во најновиот конечен извештај за состојбите со информацискиот систем на Фондот за здравствено осигрување (ФЗО).
Ревизијата на успешност што ја спровел Државниот ревизор, на тема „Имплементација на безбедносни мерки и контроли во ИТ-системот на ФЗО), констатира дека информацискиот систем на Фондот, од кој зависи секојдневното функционирање на задравствените услуги за граѓаните, има сериозни слабости во кибер безбедноста и оперативното управување.
Алармантен кусок на ИТ кадар – нема ниту офицер за безбедност
Еден од посериозните проблеми што ги детектира ревизијата е критичниот недостиг на човечки ресурси. Имено, како што се нотира, во периодот од 2023 до 2025 година, во Секторот за информатика биле пополнети само седум од вкупно 42 систематизирани работни места, односно едвај 16,67 проценти.
Ситуацијата е уште поалармантна во одделението за хардвер, системски софтвер и комуникации, кое, според извештајот на Државниот ревизор, функционира со само еден вработен од предвидени 11, што е пополнетост од само 9 отсто.
Раководните позиции, се додава, воопшто не се пополнети, а во Фондот нема вработена ниту офицер за сигурност на информациониот систем – позиција која, како што се посочува во извештајот, е законски задолжителна и клучна за заштита на базите на податоци и мониторинг на безбедносните политики.
Дополнително, ФЗО нема усвоено ИТ стратегија, ниту целосна анализа на ризици, а внатрешните процедури за работа датираат од 2014 година. Во 2023 година, според извештајот биле подготвени нови, но тие никогаш не добиле официјално одобрение.
По основната онлајн обука за кибер безбедност во јули 2023 година, која ја поминале 556 од 830 вработени, не се спроведувале континуирани тренинзи, ниту пак симулации на фишинг-напади за да се провери подготвеноста на вработените.
Застарен „е-трезор“ од 2012 година и небезбедни бази на податоци
На техничко ниво, ревизорите утврдиле дека системот е изложен на сериозни ризици од надворешни напади и губење податоци.
Извештајот нотира дека системот „е-трезор“ работи на платформа со отворен код објавена во 2012 година, која производителот одамна ја повлекол и за која повеќе од една деценија нема безбедносни надградби. На серверот се користи и библиотека на програмски јазик позната по критични пропусти, што го прави системот лесна мета за автоматизирани напади. Серверот за базата на податоци, пак, не е ажуриран од 2023 година.
Се забележува дека и бројот на администраторски сметки ги надминува безбедносните препораки, повеќефакторска автентикација не се применува за сите корисници, а мрежата не е соодветно сегментирана. Исто така, не се снимаат ревизорски дневници (логови) на базата на податоци, ниту има задолжени лица што ги контролираат.
Иако Фондот има систем за резервни копии (бекап) и секундарна локација за работа при испад на примарниот систем, Ревизорот констатира дека не постои одобрена политика за поврат на податоци, ниту пак некогаш било тестирано дали секундарната локација и обновувањето на податоците реално функционираат во кризна ситуација. Досега не е направено ниту пенетрациско тестирање на целиот систем.
Дупки во договорите за одржување и немање увид во „е-рецептите“
Анализата на осум клучни договори за одржување на ИТ системот (2023–2025) покажала дека постоеле временски празнини кога системот воопшто не бил покриен со техничка поддршка. Со дел од надворешните фирми кои имаат администраторски привилегии, според ДЗР, не се склучени договори за доверливост, а предвидените казни за штета при неизвршување на обврските се симболични – максимум 15 отсто од месечното одржување, односно меѓу 18 и 52 илјади денари.

„Вака пропишаните казни не ја даваат гаранцијата дека економскиот оператор ќе се придржува до условите во договорот и остава ризик од настанување на реална штета во случај на губење на податоци или недостапност на одредени системи за подолг временски период“,
предупредуваат од ДЗР.
Ревизијата посочува и на функционален проблем кај системот за издавање лекови на рецепт. Иако лекарите и аптеките се поврзани преку „Мој термин“, ФЗО нема информација во реално време за тоа колку и кои лекови се издадени. Аптеките доставуваат спецификации дури на почетокот на наредниот месец, што го отежнува следењето и планирањето на буџетот на Фондот и ги оптоварува ресурсите поради дополнителни проверки и решавање приговори.
ФЗО: Веќе преземаме мерки, акцискиот план ќе се спроведува до крајот на 2027 година
По објавувањето на извештајот, од Фондот за здравствено осигурување соопштија дека наодите на ДЗР ги прифаќаат со целосна институционална одговорност. В.д. директорот на ФЗО, Златко Перински на 26 октомври 2026 година доставил до ревизорите Акциски план за отстранување на констатираните слабости.
Од Фондот наведуваат дека дел од мерките се веќе реализирани, меѓу кои сегментацијата на мрежата во дата-центарот и назначувањето одговорни лица за администрирање на автентикацијата и контрола на корисничките пристапи.
Паралелно, велат од Фондот, се работи на ажурирање на безбедносните политики, изработка на ИТ стратегија, итна надградба на виртуелните сервери за „е-трезор“ и ДСГ, како и пополнување на критичните работни места во ИТ секторот. Целосната имплементација на сите активности од Акцискиот план е предвидено да заврши најдоцна до 31 декември 2027 година.
„Унапредувањето на информациската безбедност не се третира како еднократна активност, туку како трајна институционална определба, која подразбира континуирани вложувања, технолошка модернизација, превентивно управување со ризиците и доследно почитување на утврдените стандарди. Фондот останува целосно посветен на доследно спроведување на препораките на ДЗР, во рамките на утврдените рокови и согласно предвидената динамика“,
се наведува во соопштението од ФЗО.